
【计算机网络】有WAF防火墙的情况下域名请求的全流程
有WAF防火墙的情况下域名请求的全流程
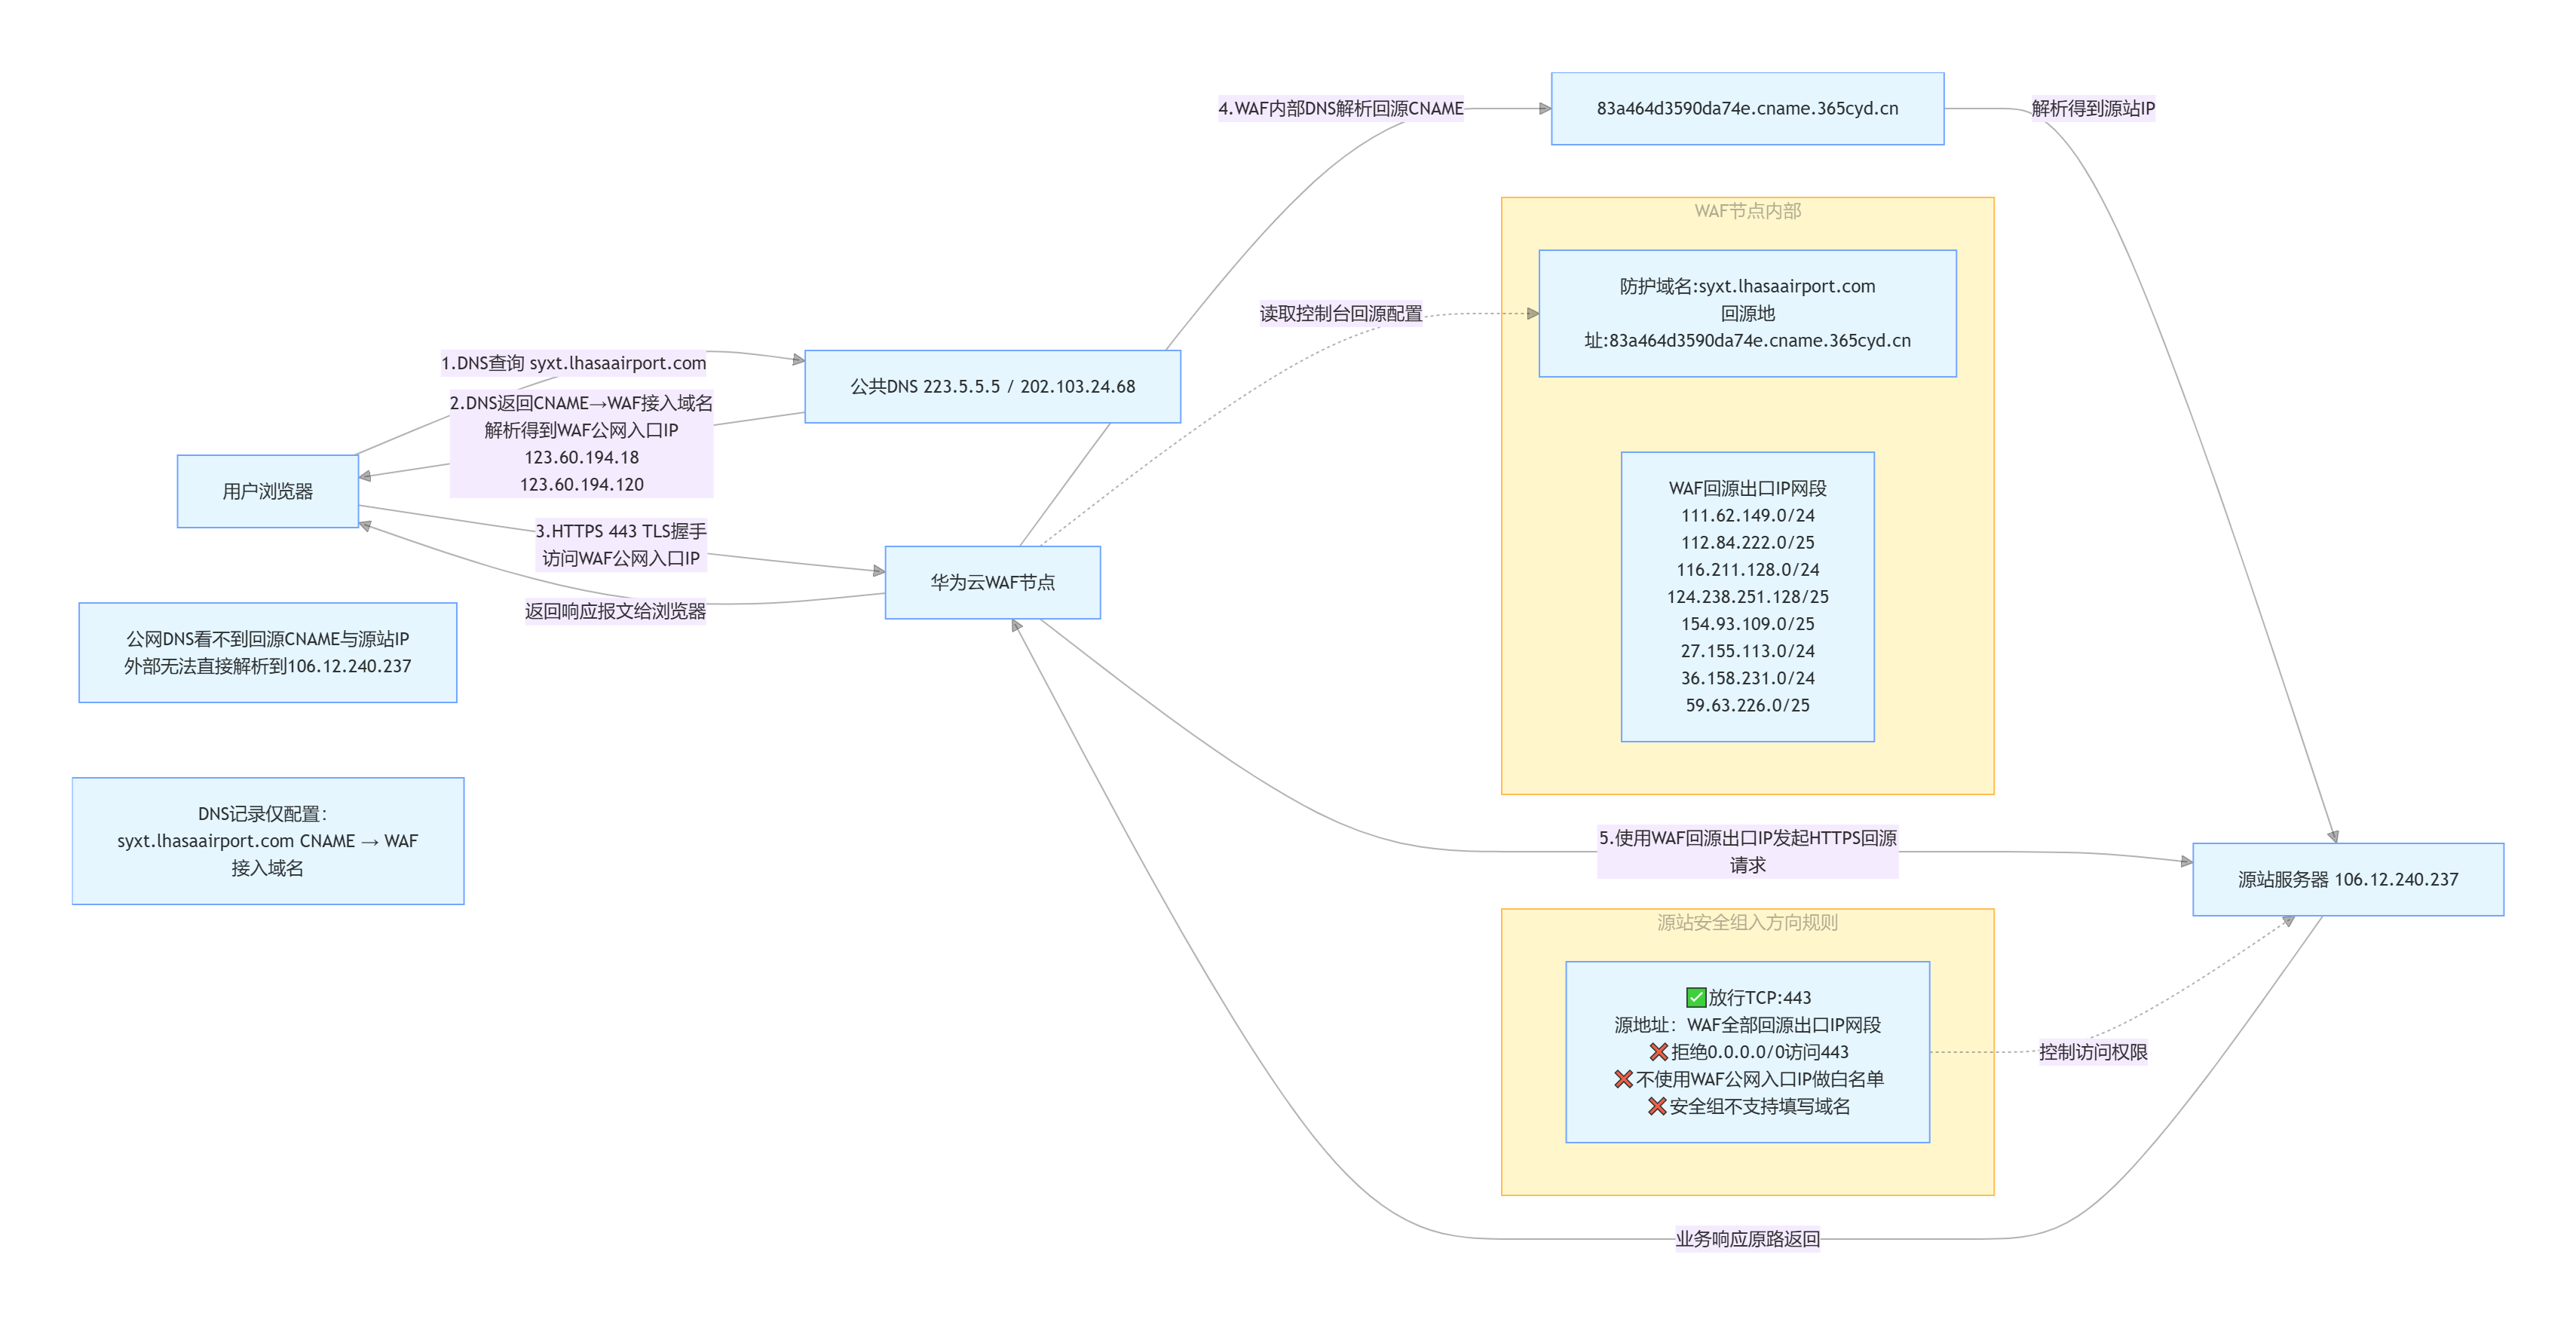
关键文字说明(结合图)
- **WAF 公网入口 IP:****
123.60.194.18、123.60.194.120**
- 来源:用户侧 DNS 解析结果,浏览器访问 WAF 集群的入口;
- 仅处理**用户进 WAF 的入流量**;
- ⚠️**不会作为 WAF 回源访问源站的源 IP,不要加到源站安全组白名单**。
- **WAF 回源出口 IP(你给出的 8 段网段)**
- WAF 向源站
106.12.240.237发起请求时,流量的来源 IP 就是这一批网段; - **源站安全组入方向 443 端口,只放行这 8 段 CIDR**。
- **源站安全组白名单要点**
- ✅允许:TCP 443,源地址为上面全部回源出口网段
- ❌禁止:
0.0.0.0/0开放 443,防止攻击者绕过 WAF 直连源站 - ❌不要填入 WAF 公网入口 IP
123.60.194.18/120 - ❌安全组不支持域名,不能填
83a464d3590da74e.cname.365cyd.cn
- 流量走向再次区分
- 用户→WAF:走 WAF**公网入口 IP**
- WAF→源站:走 WAF**回源出口 IP 网段**
网段转 CIDR 对照表,方便直接粘贴到安全组
1 | 111.62.149.0/24 |
验证命令
1 | # 确认业务域名解析指向WAF接入CNAME |
补充:WAF 公网入口 IP 会动态变化;上面 8 段**回源出口网段相对固定**,以此做源站白名单。
如果后续华为云更新回源 IP 段,需要同步更新源站安全组规则,否则出现 502。
本博客所有文章除特别声明外,均采用 CC BY-NC-SA 4.0 许可协议。转载请注明来源 咱村唯一架构师!